数字货币漏洞事件频发,你的钱包还安全吗
干了八年区块链安全审计,我经历过太多让人后背发凉的漏洞事件。数字货币号称不可篡改,可合约一出问题,几亿美金说没就没。
2025年3月,某头部DeFi协议因重入漏洞被单点攻击,损失4.2亿美元。攻击者构造未校验的回调函数,在同一交易块里反复调用提现接口,把池子流动性抽干。协议方事后迁移合约,但旧地址里的钱再也回不来。
2026年6月,一条跨链桥签名验证逻辑写反了,攻击者72小时内伪造跨链凭证转走近3亿USDT。审计报告里写着,该桥上链前只走过一次形式化验证数字货币漏洞事件,没人做过模糊测试。核心逻辑是实习生一周赶出来的。
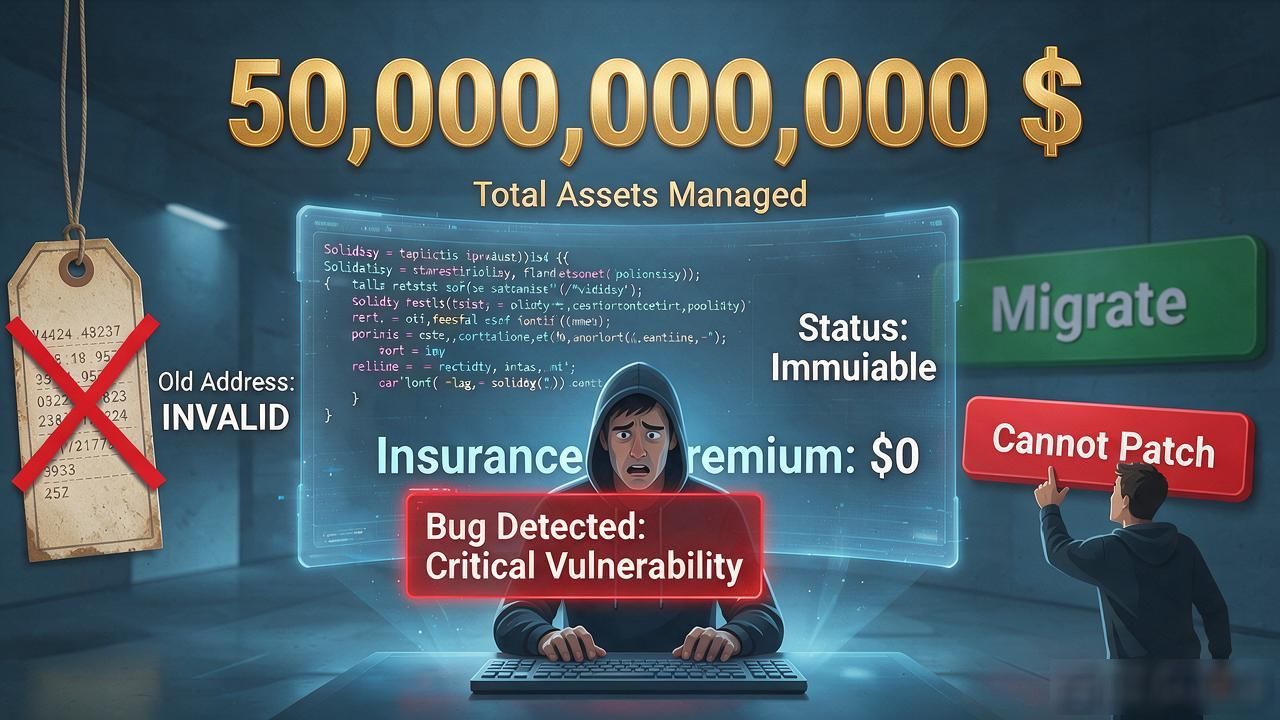
这些事故暴露了结构性问题:智能合约的不可篡改性是双刃剑。代码一部署就改不了,bug不能打补丁,只能整体迁移,旧地址资产直接作废。几百行Solidity背后可能管着几十亿资金,写代码的人连保险都买不了。
对普通持有者来说,与其赌某个协议永远不出事,不如把资产分散到多个低风险链上。投之前先看有没有CertiK、Trail of Bits这类独立机构审计过数字货币漏洞事件频发,你的钱包还安全吗,年化收益高得离谱的,大概率是下一个被盯上的目标。
你最近有没有因为某个协议出安全事件而紧急转过资产?评论区聊聊你的办法。