数字货币病毒图片到底长啥样?收到不明文件先做这几步
数字货币圈里大量流传的"项目白皮书""行情截图",本质上是伪装成图片的可执行木马文件。双击打开的瞬间恶意代码完成落盘,钱包助记词和API密钥被静默拖走。2024到2026年间,这类攻击在空投发放和大V转发场景中反复出现。
最典型的伪装手法是双扩展名,例如"report.png.exe"。系统默认隐藏扩展名后,用户只看到"report.png",图标也是小图片。另一种做法把可执行文件打包改后缀为.IMG,右键属性里类型仍写着"应用程序"。
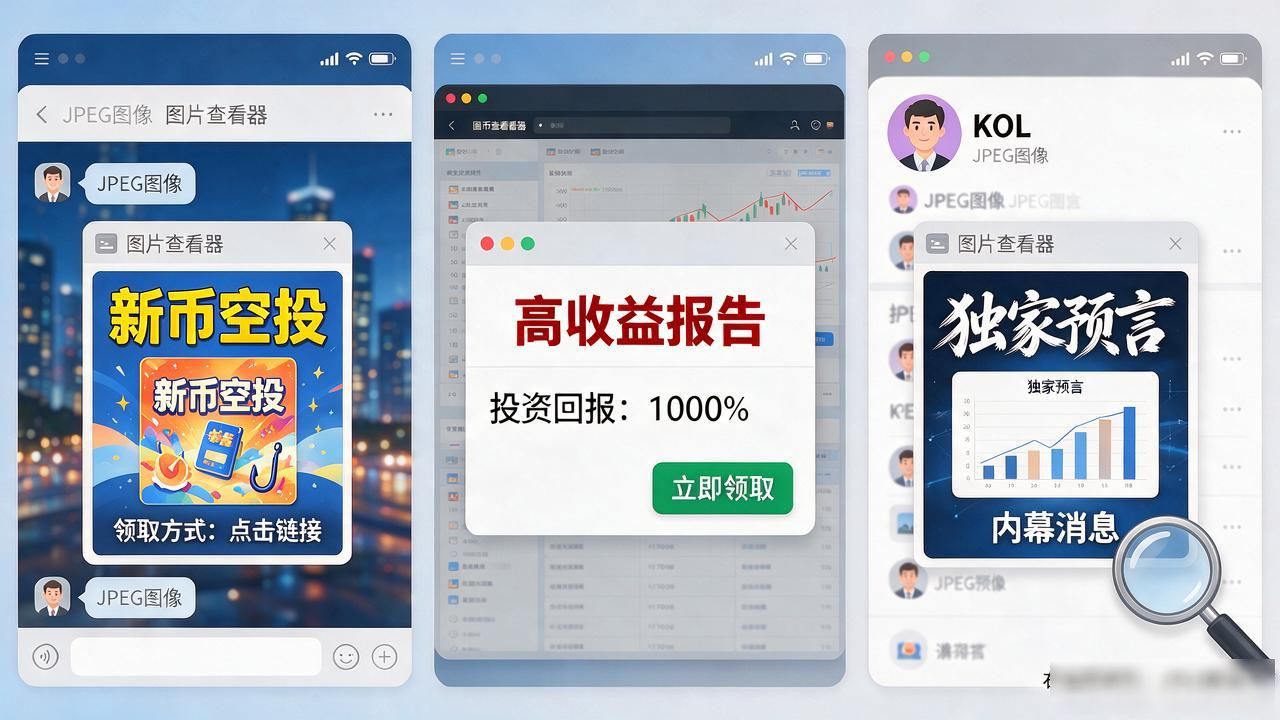
高发场景集中在三类:社群群发的"新币空投图"、交易所推送的"高收益报告"、KOL主页的"独家预言图"。共同特征是文件体积偏小,仅几十到两百KB数字货币病毒图片,图标刻意模仿图片查看器。右键查属性是最快鉴别方式,正常图片类型会显示"JPEG图像"。
实操建议:收到任何来路不明的"数字货币图片"数字货币病毒图片到底长啥样?收到不明文件先做这几步,先在VirusTotal上传扫描,再确认来源是否为项目官方域名,拒绝通过短链或私人转发获取。若已误点打开,立即断网,用干净U盘启动系统重置钱包,切勿在同一台设备上登录其他交易所。