数字货币数据治理怎么落地?合规人员必须搞清的关键环节
干了十五年数据合规,去年帮一家数字资产交易所搭完治理体系,最深的感受是数字货币的数据治理跟传统银行完全不同,数据来源多、流转快、跨境复杂,老办法根本管不住。
最头疼的是用户行为数据的采集边界。交易所每笔交易挂着几十条链上数据、钱包地址、IP轨迹,哪些算隐私、哪些能留存数字货币数据治理,法规没给清晰答案。我们按最小必要原则砍掉一半采集项,重新签了知情同意书,合规风险才压下来。
链上数据不可篡改,一旦敏感信息上链,删除几乎不可能。我们把链下数据库做了分级标签,热钱包关联的KYC信息隔离存储,访问权限收紧到两个人,每季度做穿透审计,发现越权就自动锁档。
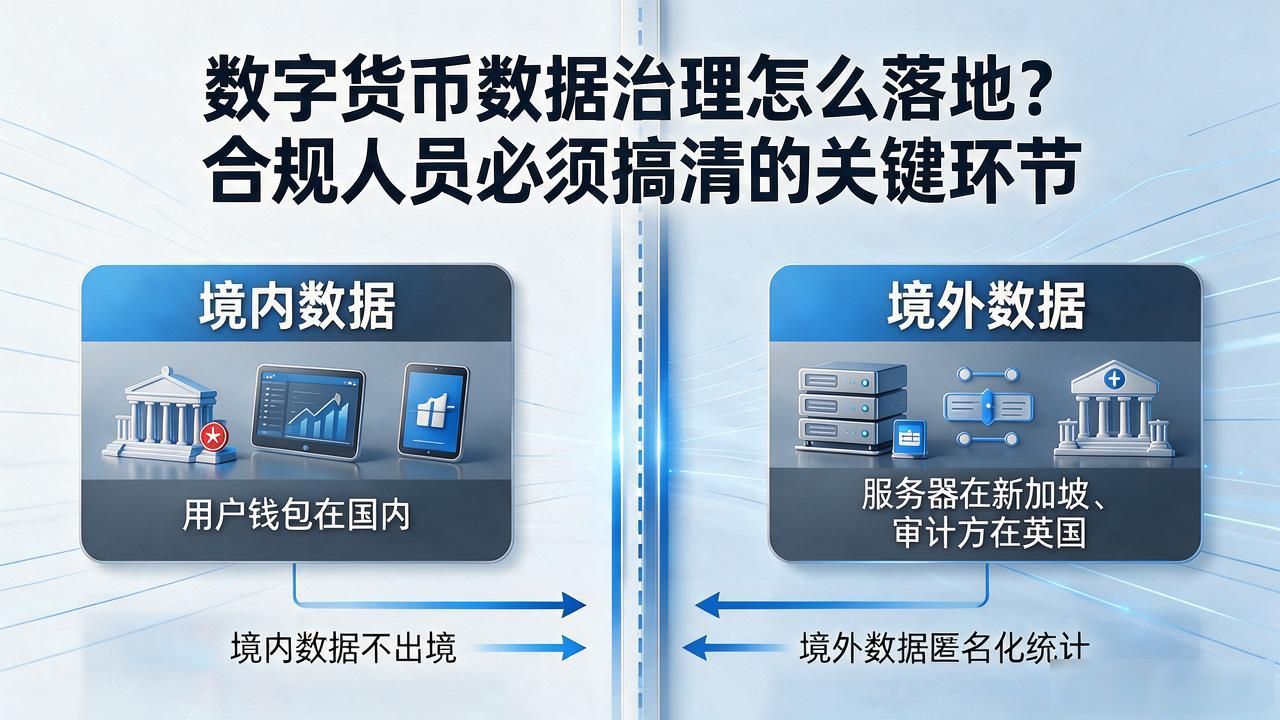
跨境是真难题。用户钱包在国内,服务器在新加坡,审计方在英国,三套监管逻辑互相打架。我们花三个月画了七版数据流转图数字货币数据治理怎么落地?合规人员必须搞清的关键环节,最终按地域切分存储,境内数据不出境,境外只做匿名化统计,两边各满足法规,之后再没被发过整改函。
去年演练模拟了一次私钥数据库被拖库,四十七分钟跑完全量冻结、通知用户、上报监管。但复盘发现通知话术太技术化,用户根本看不懂,后来专门请了消费权益律师重写,用户留存率反而涨了三个点。
你们做数字货币业务,数据治理里最头大的是哪一环?采集、存储,还是跨境那摊子事?